Firewall
UFW
Uncomplicated Firewall
Leerdoelen
- Welke functies heeft een firewall?
- Hoe zit dat met Linux?
- Wat is UFW?
Firewall: Introductie
- Schermt netwerken af
- Zit op de rand (border) van een netwerk
- Kan samenvallen met de border gateway (router)
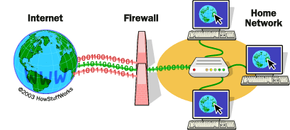
Firewall: noodzaak?
- Nee: als alle software veilig geconfigureerd is
- Ja: blokken van speciale packetten
- Ja: blokken van aanvallers (known bad IPs)
- Ja: toestaan beperkte set IPs
- Ja: ...
Firewall: Filteren
- ACCEPT, DROP, REJECT
- Op basis van IP adres
- Op basis van portnummer

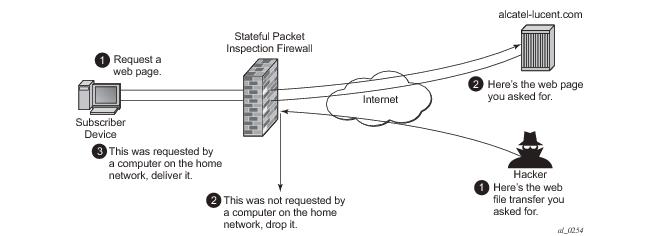
Firewall: Stateful, stateless
- Stateless: Alles moet door de beheerder ingegeven worden
- ingaand en uitgaand packet
- Stateful: De firewall weet wanneer er een packet naar buiten is gegaan
- kent dus ook de antwoord karakteristieken
Firewall: NAT
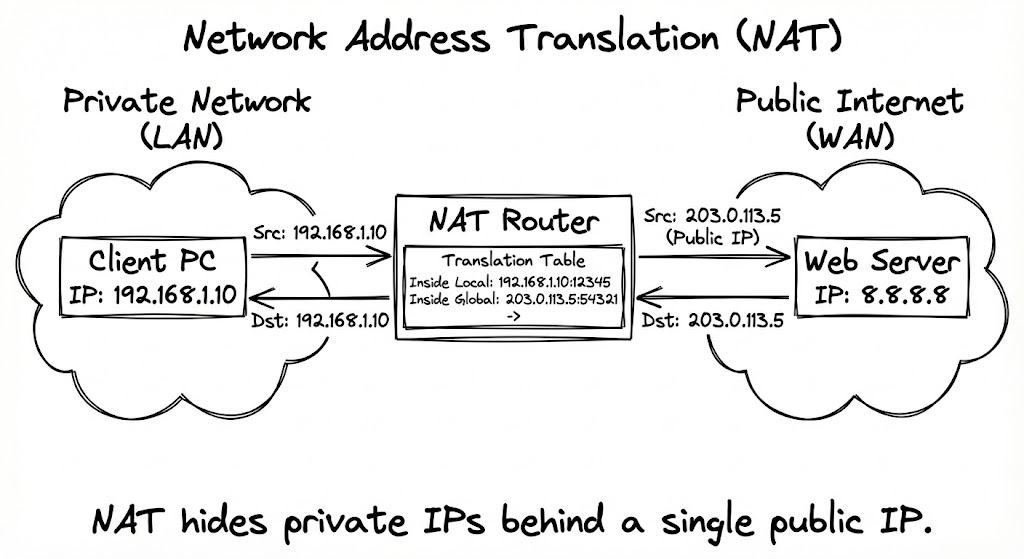
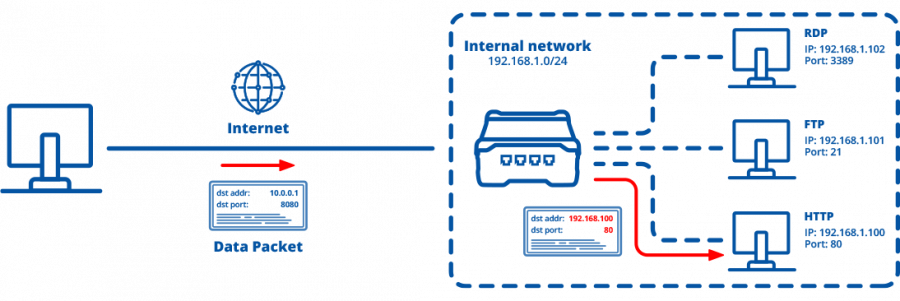
Firewall: SNAT/DNAT


Firewall: NPT
- Network Port Translation
- Wijzig portnummers
Netfilter: Introductie
- Linux network filtering software
- Stateless en stateful packet inspection
- Filter, NAT, NPT, logging, QoS
- Packet Queueing
- Packet Mangeling (headers)
- Commercial grade firewall
Netfilter: Layers en Tools
- Netfilter enables filtering at multiple networking levels
- Application layer
- IP-layer
- Bridge-layer
- ARP-layer
- iptables
- Werkt met tabellen per netwerk layer. Kent verschillende tools: iptables, ip6tables, ebtables, arptables
- nftables
- Werkt met families ip (ipv4), ip6, inet, bridge, arp en netdev. Kent 1 tool: nft
Netfilter: hooks
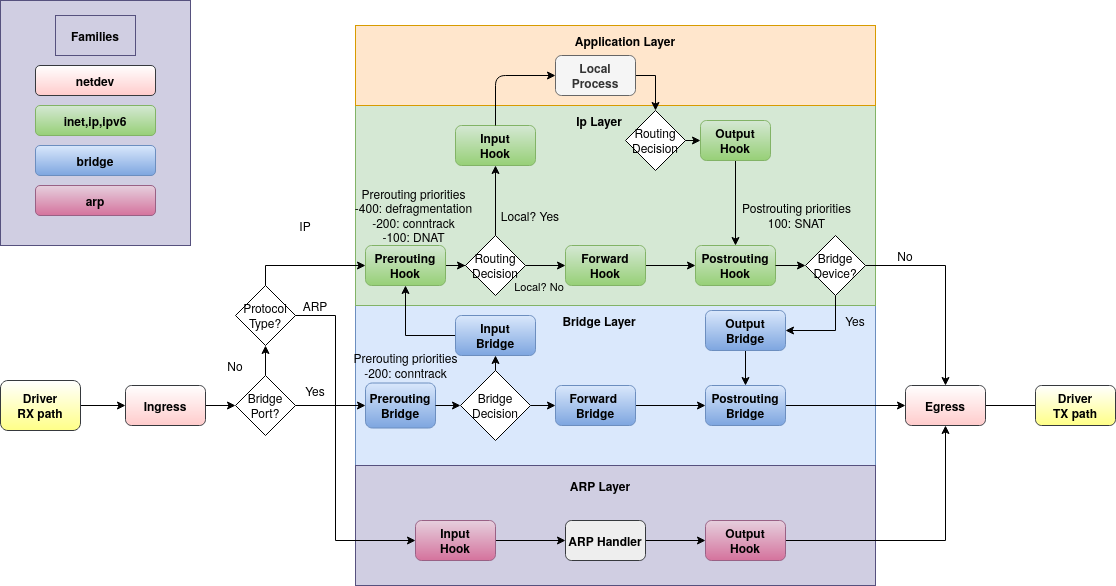
Netfilter: example

UFW: Uncomplicated firewall
Samenvatting
- Een firewall filtert IP data (accept, reject, drop)
- Kan ook data in een packet wijzigen (mangle)
- Linux gebruikt netfilter
- UFW maakt het leven eenvoudiger